全球10%組織遭嘗試攻擊 PHP資安漏洞歐洲影響最劇


加入公視會員,
按讚收藏你關注的報導
發布時間:
更新時間:
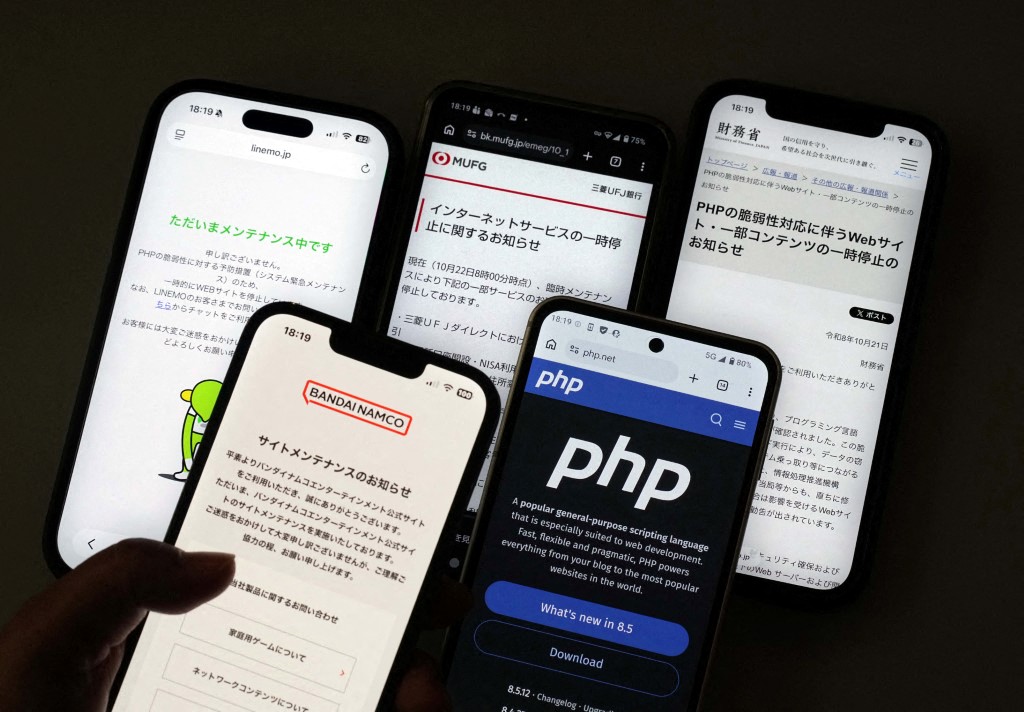
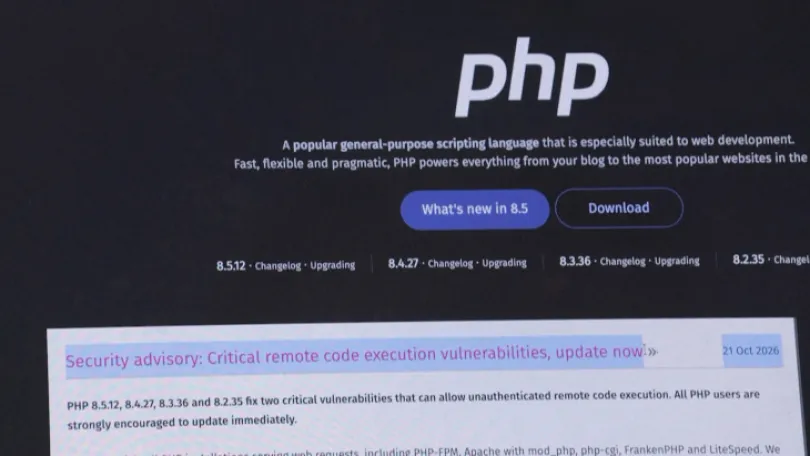
程式語言PHP遭揭露存在資安漏洞後,全球已有10%組織遭嘗試攻擊,其中歐洲地區最明顯。雖然目前未傳出被大規模入侵成功的災情,但報告顯示,駭客可能在漏洞正式公布前就已得知,並試圖攻擊各網站。PHP官方釋出的修復更新版,對於使用老舊版本的機構也無效,將面臨更久的修復期。
PHP資安攻擊歐洲最明顯
全球近7成網站使用的程式語言PHP,21日遭揭露存在重大安全漏洞,據Check Point最新研究資料顯示,全球約有10%組織遭嘗試攻擊,其中歐洲地區是其他地區2倍以上,匈牙利最嚴重,其次為丹麥、奧地利、瑞典及羅馬尼亞等國,另外又以電信及教育產業受影響最大。
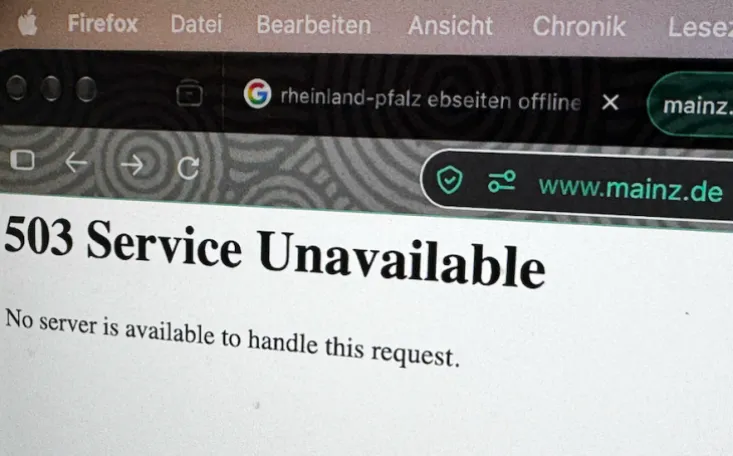
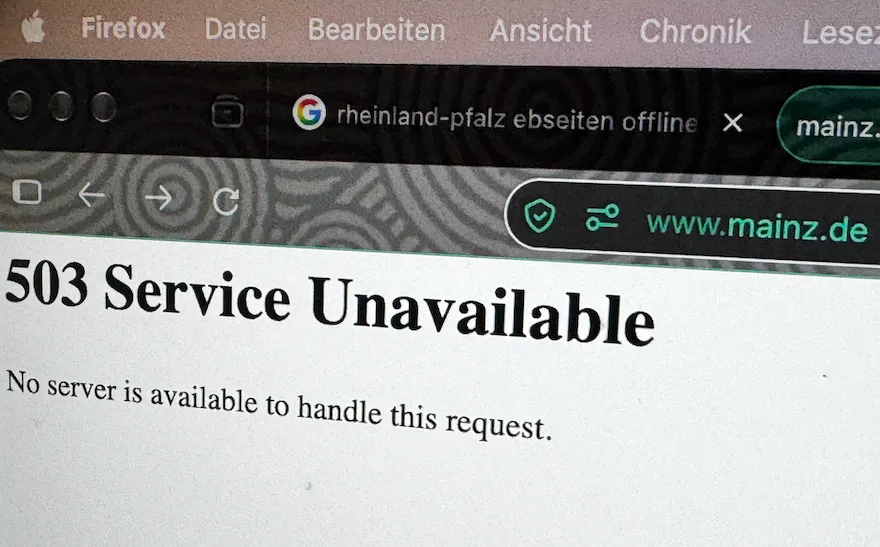
報告指出,攻擊活動在半夜達到高峰,因為此時資安監控人員較少。包含芬蘭政府、比利時外交部、荷蘭國家資安中心(NCSC)及數位身分驗證系統DigiD等官網均一度關閉,法國稅務網站截至台灣時間23日下午仍顯示「維護中」。
亞洲方面,日本全日空航空(ANA)暫停透過官網及App開立登機證的功能。南韓將民間部門網路安全警戒等級,從「關注」提升2級至「警告」,並啟動緊急應變措施。中國則建議安裝PHP更新版本,並在必要時更換帳戶、密碼和金鑰,不過並未呼籲關閉網站。
漏洞消息釋出前就已出現攻擊
根據亞馬遜威脅情報部門報告顯示,駭客可能在PHP正式公布前就已發現這兩項資安漏洞,並在PHP修補程式發布前4天,即試圖攻擊各個網站,不過,目前仍不清楚駭客是如何提前獲取漏洞情報。
網路安全公司CloudFlare執行長普林斯則指出,在漏洞消息釋出後的45分鐘內,該公司遭遇數萬次試圖利用該漏洞的攻擊,2小時內攻擊次數上升至數十萬次,並在21日晚間至22日凌晨達數百萬次。
英國國家網路安全中心前首席執行官馬丁(Ciaran Martin)表示,這是近5年來最嚴重的資安漏洞,英國政府通訊總部前負責人也警告,俄羅斯和中國可能會利用該漏洞。
資安隱患仍存在
由於一些學校、地方政府及慈善團體,可能沒有專責資安人員協助安裝PHP修補程式,因此資安隱患仍持續存在。
此外,英國國家資安中心也指出,修補程式對一些仍使用老舊系統的機構無效,他們必須更換系統才能解決問題。
王介村/編輯