#駭客入侵
-

採購網寄送過期資訊 中科院改喙講駭客入侵
|中科院採購網進前雄雄共大量過期的採購資訊,寄送予相關廠商引起關注,寢開始講毋是外力入侵,毋過中科院今煞改喙,講網站程式是去予境外IP破解。國防部長顧立雄表示,會追究責任,要求中科院建立程序應對。(以上為台文)
-
中科院遭境外IP破解觸發排程 派送大量過期採購資訊
|政治中科院採購網日前大量派送過期採購資訊,當時中科院回應,初查並非外力駭侵。不過中科院今(5)日最新調查指出,是原程式開發商內藏隱蔽排程管理介面,被境外IP破解,觸發特定排程指令。國防部長顧立雄表示,缺失就該究責,會要求中科院建立因應的SOP。資安專家分析,利用排程指令獲取資訊,是駭客常用手段之一,應該要徹查廠商為何在程式留有排程指令,中科院事先是否知情,才能更有效杜絕相關情況再發生。
-

法國大規模個資外洩 近68萬筆納稅人資料遭駭
|全球法國傳出重大的個人資料外洩案件,有將近68萬筆納稅人的資料遭駭客竊取,部分甚至被公開在網路上。法國政府除了一一通知可能受害的民眾和公司行號,檢方也已經指揮專責打擊駭客的警察單位,深入調持這起個資外洩案。
-

關務署:EZ WAY資安通過認證 相關費用由報關業者負擔
|生活近期跨境網購實名認證App「EZ WAY」,引發個資外洩與收費轉嫁等爭議,關務署今(3)日澄清,EZ WAY不會向一般民眾收費,是由報關業者支付相關服務費用。但營運的公司是民間企業,民眾憂心大量個資會是否會遭不當利用?關務署長彭英偉表示,EZ WAY具有資訊安全保護機制,通過國際認證與政府測試,個資不會因使用系統而增加外洩風險。
-
數發部示警AI恐助長駭客攻擊 入侵模式出現產業化分工趨勢
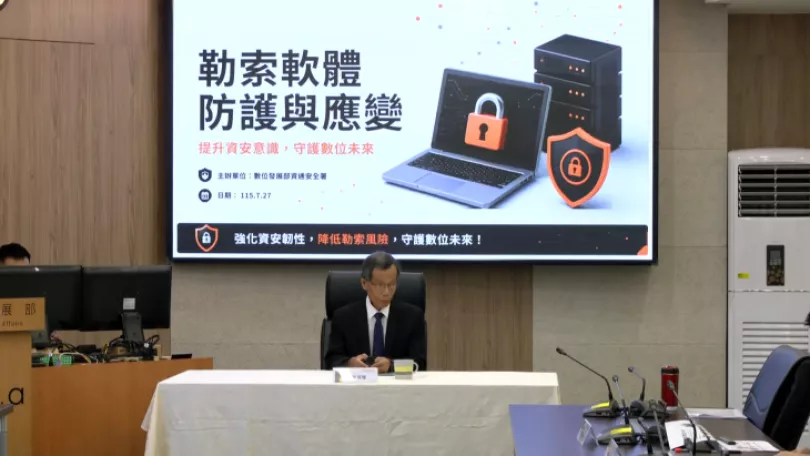
|社會生成式AI技術快速發展,讓駭客攻擊手法更多變,數發部指出,近期觀察到駭客入侵已經有產業分工的趨勢,不諱言未來AI發恐怕將助長駭客攻擊。
-
OpenAI自主AI代理系統測試 失控駭入其他公司基礎設施
|全球AI人工智慧讓生活變得更加便利,但也有資安隱憂。OpenAI 21日公告,公司發展的「自主AI代理系統」在進行內部測試時發生失控,居然為了獲得測試資料庫的答案,自行駭入知名AI新創公司「Hugging Face」基礎設施,這也讓外界憂慮,未來將出現更多類似資安漏洞。
-
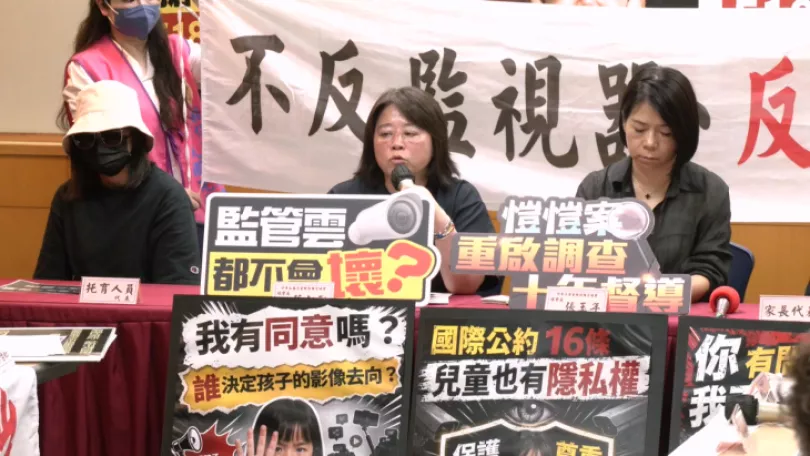
兒托法強制監視影像上傳監管雲 幼托團體憂兒童隱私外流
|社福人權《兒童托育服務法》日前由總統公告正式上路,強制規範托嬰機構必須安裝錄影設備,且上傳到主管機關建置的雲端系統,至少保存30天。不過全台幼托團體代表上午召開記者會,呼籲政府停止倉促推動監管雲制度,因為目前缺乏資安相關配套,貿然上路恐讓孩子身體隱私成為下一個創意私房受害者。
-
五福旅遊20萬旅客個資遭駭 觀光署開罰100萬
|生活五福旅遊今(2026)年初遭駭客入侵,約20萬份旅客護照影像以及多項內部資料都遭到公開上網,觀光署調查後認定情節重大,開罰100萬元。資安專家建議,近年重大企業個資遭駭時有所聞,企業端應導入包括生物辨識等多重驗證或是生成虛擬金鑰,加嚴客戶資料的管理。
-
五福旅遊20萬旅客個資遭駭 觀光署開罰100萬
|生活五福旅遊今(2026)年初遭駭客入侵,約20萬份旅客護照影像以及多項內部資料都遭到公開上網,觀光署調查後認定情節重大,開罰100萬元。資安專家建議,近年重大企業個資遭駭時有所聞,企業端應導入包括生物辨識等多重驗證或是生成虛擬金鑰,加嚴客戶資料的管理。
-

8中國人遭義國驅逐出境 涉替中共監控「李老師」
|全球義大利政府近日宣布,驅逐涉嫌監視、恐嚇中國異議人士「李老師」李穎等人的8名中國公民。對此「李老師」團隊8日發文證實,過去3年在義大利境內長期遭跟蹤騷擾,並感謝義國政府對中共跨國鎮壓行動採取措施。